
Dobra analiza DMARC powinna pokazywać każde źródło wysyłające pocztę jako dana domena, informację, czy zostało potwierdzone jako własne, jaka część jego poczty przechodzi lub nie przechodzi z dopasowanym (alignment) SPF i DKIM, co zrobili z nią odbiorcy i jak to wszystko zmienia się w czasie. Powinna też uczciwie pokazywać, czego dane nie mówią. Raporty zagregowane są dzienne, nie obejmują każdego odbiorcy i nic nie mówią o trafianiu do skrzynki odbiorczej. Widok, który ukrywa te ograniczenia, wprowadzi w błąd dokładnie w chwili podejmowania decyzji o egzekwowaniu.
Analiza wizualna istnieje, ponieważ surowe raporty nie dają się skalować. XML w dużej ilości jest nieczytelny dla ludzi, a raporty są przeznaczone do przetwarzania maszynowego. Niezależnie od tego, czy używa się usługi, czy własnego rozwiązania, poniższa lista kontrolna pokazuje, czego należy od niego oczekiwać.
Na jakie pytania odpowiada dobra analiza DMARC

Przegląd raportów zagregowanych, pokazany w języku angielskim (interfejs aplikacji jest wyłącznie angielski).
Każdy element odpowiada polu w formacie raportu zagregowanego, więc każdy uczciwy panel DMARC może go pokazać. Szczegóły pól opisuje artykuł Raport zagregowany DMARC pole po polu.
| Użyteczny widok pokazuje… | Na podstawie | Decyzja, którą wspiera |
|---|---|---|
| Źródła wysyłki pogrupowane w usługi, z wolumenem | source_ip, count, domena i selektor DKIM, envelope_from |
Inwentaryzacja (Jak zinwentaryzować źródła wysyłki). Raporty nie zawierają nazw usług, więc każde grupowanie lub nazwa jest wnioskowana przez narzędzie lub użytkownika |
| Które źródła potwierdzono jako własne | Własna inwentaryzacja przypisana do źródeł | Co naprawić, a co pozostawić jako niezgodne (Legalna poczta a podszywanie się w raportach) |
| Surowe wyniki SPF i DKIM obok wyników dopasowanych | auth_results a policy_evaluated |
Luka „przechodzi, ale nie jest dopasowane”, która wskazuje poprawkę w konfiguracji nadawcy |
| Wolumen i odsetek wyników pass i fail DMARC, ogółem i dla każdego źródła | policy_evaluated i count |
Gotowość do quarantine lub reject (Kiedy można przejść na p=quarantine, Kiedy można przejść na p=reject) |
| Dyspozycja i powody nadpisania | disposition i reason |
Czy odbiorcy zastosowali prośbę wyrażoną w polityce i gdzie pojawiają się przekierowania i listy mailingowe |
| Każda domena i subdomena osobno | Domena policy_published, header_from |
Objęcie subdomen (Polityka dla subdomen (sp)) |
| Polityka w postaci widzianej przez odbiorców | policy_published |
Potwierdzenie, że zmiana w DNS została uwzględniona, oraz dni, w których mieszała się stara i nowa polityka |
| Którzy odbiorcy raportowali | org_name |
Zasięg. Brakujący raportujący to luka w danych, a nie czysta poczta |
| Trend w czasie | date_range |
Pojawianie się nowych źródeł, odsetek wyników pass po poprawkach, wpływ zmian polityki |
| Błędy rekordu zgłoszone przez odbiorców | error |
Uszkodzone rekordy, np. nieprawidłowe tagi lub zduplikowane rekordy |
| Używane klucze DKIM | Domena i selektor DKIM | Kontrola rotacji kluczy i podpisywania przez dostawców (Selektory DKIM i rekordy DNS, Jak przeprowadzić rotację klucza DKIM) |
Szczególnej uwagi wymaga wiersz z wynikami surowymi i dopasowanymi. Microsoft nazywa różnicę między „wynikiem pass uwierzytelniania a wynikiem pass dopasowania” najważniejszym wnioskiem z raportów zagregowanych. Wykres pokazujący tylko pass i fail DMARC ukrywa przyczynę niezgodności źródła, a to zwykle właśnie przyczyna jest potrzebna do naprawy.
Wskaźniki warte śledzenia na poziomie programu
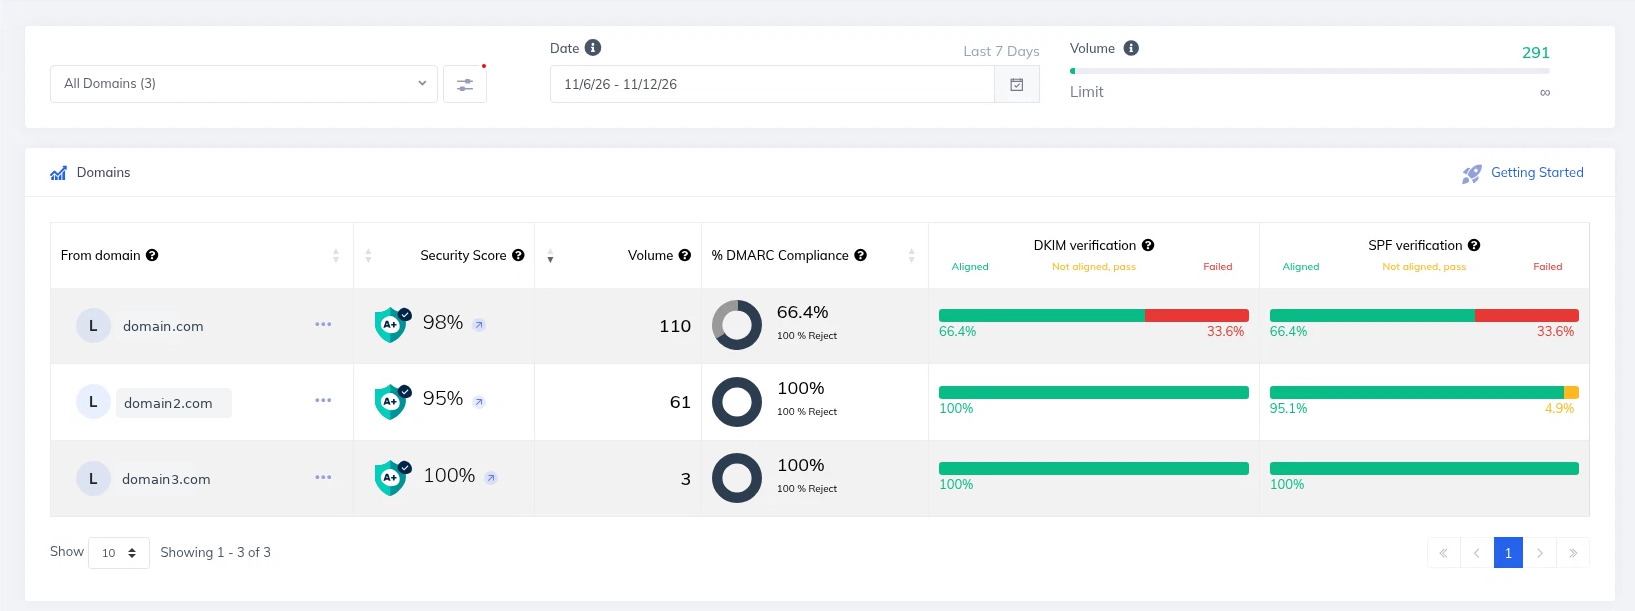
Tabela pulpitu domen, pokazany w języku angielskim (interfejs aplikacji jest wyłącznie angielski).
Na potrzeby kierownictwa lub przeglądu po 90 dniach kilka liczb podsumowuje cały program. To robocze zalecenia, a nie standardy:
- Odsetek domen z opublikowanym rekordem DMARC i działającym doręczaniem raportów.
- Odsetek domen z quarantine lub reject, z uwagą, dlaczego pozostałe nadal mają
p=none(Dlaczego pozostawanie przy p=none to problem). - Odsetek wolumenu poczty, który przechodzi DMARC z dopasowanym DKIM.
- Liczba niezidentyfikowanych źródeł powyżej progu wolumenu i czas potrzebny na sklasyfikowanie nowych.
Ograniczenia, które dobry widok uwidacznia
- Dane dzienne, a nie w czasie rzeczywistym. Raporty zwykle obejmują jeden dzień UTC. Widok oparty na danych zagregowanych dziedziczy ten dzienny rytm.
- Częściowy zasięg. Nie każdy odbiorca wysyła raporty. Microsoft 365 wysyła je tylko wtedy, gdy rekord MX domeny odbierającej wskazuje bezpośrednio na Microsoft 365, a poczta odrzucona na wczesnym etapie transakcji SMTP nigdy się nie pojawia (Dlaczego raporty DMARC nie docierają).
- Brak treści, adresatów i informacji o umieszczeniu. Raporty zagregowane nie zawierają treści wiadomości ani pojedynczych adresów i nic nie mówią o trafieniu do skrzynki odbiorczej czy spamu (Uwierzytelnianie a trafianie do skrzynki odbiorczej).
- Adresy IP ostatniego etapu. Przekierowana poczta pokazuje adres IP usługi przekierowującej, a nie nadawcy.
- Niezaufane dane wejściowe. Raporty mogą być sfałszowane lub nieprawidłowo sformułowane. Wszystko, co je przetwarza, powinno bronić się przed „bombami” kompresji lub XML.
- Poza zakresem. Domeny łudząco podobne i nadużycia nazwy wyświetlanej nie pojawiają się w danych, ponieważ DMARC obejmuje tylko dokładną domenę From.
Czego analiza wizualna nie robi
Wspiera decyzje. Nie egzekwuje ich. Politykę DMARC stosują odbiorcy, a polityki są prośbami, więc żaden panel sam nie powstrzyma podszywania się. Nie może też potwierdzić, że poczta dotarła do skrzynki odbiorczej ani że widoczny jest każdy e-mail wysłany jako dana domena.
Miejsce BIMI Certifications
BIMI Certifications zapewnia raportowanie DMARC i analizę wizualną: odbiera raporty zagregowane i przedstawia je wizualnie, aby można było zobaczyć źródła, wyniki uwierzytelniania i dopasowania oraz trendy. Nadal można otworzyć i pobrać oryginalne raporty XML, aby sprawdzić wiersz z pomocą omówienia w artykule Raport zagregowany DMARC pole po polu.
Błędy, których warto unikać
- Uznawanie domeny za zdrową na podstawie jednego raportującego lub jednego dnia.
- Wykresy pokazujące tylko pass i fail DMARC, przez co poprawka dopasowania pozostaje niewidoczna.
- Traktowanie „brak danych od odbiorcy X” jako „brak błędów u odbiorcy X”.
- Odczytywanie błędów z przekierowań i list mailingowych jako ataków (Raporty pokazują źródła, których nie rozpoznajemy).
- Zaprzestanie analizy po osiągnięciu egzekwowania. Z czasem pojawiają się nowi nadawcy. Microsoft radzi przeglądać raporty co tydzień podczas wstępnego wdrożenia i co miesiąc po ustabilizowaniu.
Bezpłatne konto DMARC
Surowe raporty DMARC w czytelnym panelu
Wystarczy skierować adres rua na naszą platformę, aby czytać wyniki według nadawcy i źródła zamiast otwierać pliki XML.
- Wyniki pogrupowane według źródła wysyłki
- Wyniki SPF, DKIM i dopasowania dla każdego nadawcy
- Oryginalne raporty XML nadal dostępne do pobrania
Najczęściej zadawane pytania
Na co najpierw patrzeć w panelu DMARC?
Na źródła o największym wolumenie, które nie przechodzą ani dopasowanego SPF, ani dopasowanego DKIM, i na to, czy są własne.
Czy panel może pokazywać wyniki DMARC w czasie rzeczywistym?
Nie na podstawie raportów zagregowanych. Zwykle obejmują one po jednym dniu.
Czy analiza wizualna pokazuje, czy moja poczta trafiła do skrzynki odbiorczej?
Nie. Raporty zagregowane nie zawierają informacji o umieszczeniu poczty.
Dlaczego moje liczby nie zgadzają się z tym, co wysłano?
Nie każdy odbiorca raportuje, a część poczty jest odrzucana, zanim można ją policzyć.
Czy potrzebne jest narzędzie, czy można zbudować własne?
Obie drogi są możliwe. Można użyć usługi zewnętrznej lub własnych narzędzi. To kwestia czasu i zasobów. Wcześniejsze poznanie surowego formatu (Raporty zagregowane (RUA) a szczegółowe (RUF), Raport zagregowany DMARC pole po polu) pomaga ocenić każde narzędzie.