
Un buen análisis de DMARC debería mostrarle cada fuente que envía correo en nombre de su dominio, si ha confirmado que es suya, qué parte de su correo pasa o falla SPF y DKIM alineados (alignment), qué hicieron los receptores con él y cómo cambia todo eso con el tiempo. También debería ser honesto sobre lo que los datos no pueden decirle. Los informes agregados son diarios, no cubren a todos los receptores y no dicen nada sobre la llegada a la bandeja de entrada. Una vista que oculta esos límites le inducirá a error justo en el momento en que decide si pasar a la aplicación.
El análisis visual existe porque los informes en bruto no son escalables. El XML no es legible para las personas en grandes cantidades, y los informes están pensados para que los analice una máquina. Tanto si usa un servicio como si crea su propia herramienta, la siguiente lista es lo que debe esperar de ella.
A qué preguntas responde un buen análisis de DMARC

Vista general de los informes agregados, se muestra en inglés (la interfaz de la aplicación está solo en inglés).
Cada elemento de esta lista corresponde a un campo del formato de los informes agregados, así que cualquier panel de DMARC honesto puede mostrarlo. Los detalles de los campos están en Un informe agregado de DMARC explicado campo por campo.
| Una vista útil muestra… | Se basa en | La decisión que respalda |
|---|---|---|
| Las fuentes de envío agrupadas en servicios, con su volumen | source_ip, count, dominio y selector DKIM, envelope_from |
Su inventario (Cómo inventariar las fuentes de envío). Los informes no incluyen nombres de servicios, así que cualquier agrupación o nombre lo deduce la herramienta o usted |
| Qué fuentes ha confirmado como suyas | Su propio inventario, cotejado con las fuentes | Qué corregir y qué dejar que siga fallando (Correo legítimo o suplantación en los informes) |
| Los resultados brutos de SPF y DKIM junto a los resultados alineados | auth_results frente a policy_evaluated |
La diferencia entre «pasa pero no está alineado», que indica una corrección en la configuración del remitente |
| El volumen y la tasa de pass y fail de DMARC, en total y por fuente | policy_evaluated y count |
La preparación para quarantine o reject (Cuándo está listo para p=quarantine, Cuándo está listo para p=reject) |
| El tratamiento y los motivos de las excepciones | disposition y reason |
Si los receptores aplicaron la petición de su política, y dónde aparecen el reenvío y las listas de correo |
| Cada dominio y subdominio por separado | Dominio de policy_published, header_from |
La cobertura de los subdominios (Política de subdominio (sp)) |
| Su política tal como la vieron los receptores | policy_published |
La confirmación de que se aplicó un cambio en el DNS, y los días que mezclaron la política antigua y la nueva |
| Qué receptores enviaron informes | org_name |
La cobertura. Un emisor de informes ausente es una laguna en los datos, no correo limpio |
| La tendencia a lo largo del tiempo | date_range |
La aparición de fuentes nuevas, las tasas de pass tras las correcciones, el efecto de los cambios de política |
| Los errores de registro notificados por los receptores | error |
Registros rotos, como etiquetas no válidas o registros duplicados |
| Las claves DKIM en uso | Dominio y selector DKIM | Las comprobaciones de la rotación de claves y de la firma de los proveedores (Selectores DKIM y registros DNS, Cómo rotar una clave DKIM) |
La fila de resultados brutos frente a alineados merece una atención especial. Microsoft considera la diferencia entre «el pass de autenticación y el pass de alineación» la información más importante de los informes agregados. Un gráfico que solo muestra el pass y el fail de DMARC oculta el motivo por el que falla una fuente, y ese motivo suele ser lo que necesita para corregirla.
Métricas que conviene seguir a nivel de programa
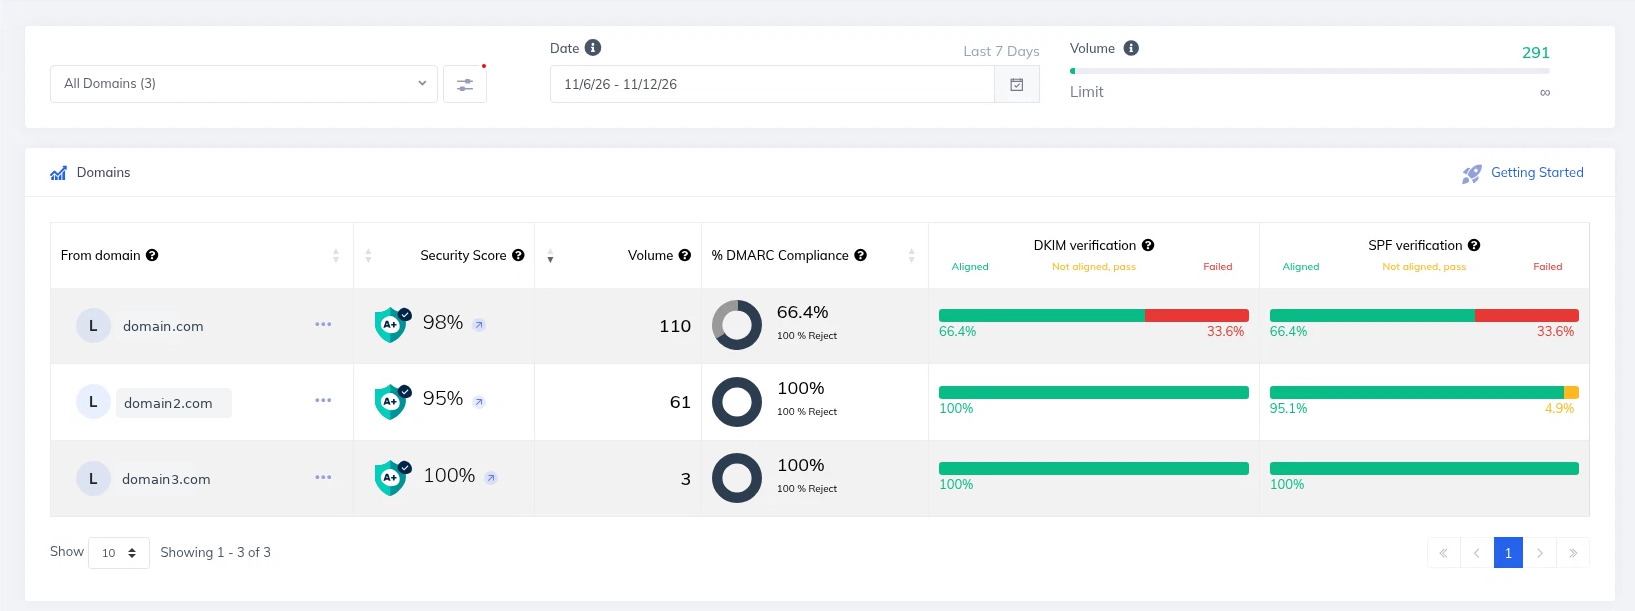
Tabla del panel de dominios, se muestra en inglés (la interfaz de la aplicación está solo en inglés).
Para la dirección o para una revisión a 90 días, unas pocas cifras resumen todo el programa. Son recomendaciones de trabajo, no estándares:
- El porcentaje de sus dominios con un registro DMARC publicado y una entrega de informes que funciona.
- El porcentaje en quarantine o reject, con una nota sobre por qué los demás siguen en
p=none(Por qué quedarse en p=none es un problema). - El porcentaje del volumen de correo que pasa DMARC con DKIM alineado.
- El número de fuentes sin identificar por encima de un umbral de volumen, y cuánto se tarda en clasificar las nuevas.
Límites que una buena vista hace visibles
- Diario, no en tiempo real. Los informes suelen cubrir un día UTC. Una vista basada en datos agregados hereda ese ritmo diario.
- Cobertura parcial. No todos los receptores envían informes. Microsoft 365 solo los envía cuando el MX del dominio receptor apunta directamente a Microsoft 365, y el correo rechazado al principio de la transacción SMTP nunca aparece (Por qué no llegan los informes DMARC).
- Sin contenido, destinatarios ni ubicación. Los informes agregados no contienen el contenido de los mensajes ni direcciones individuales, ni nada sobre la llegada a la bandeja de entrada o a spam (Autenticación y llegada a la bandeja de entrada).
- IP del último salto. El correo reenviado muestra la IP del servicio de reenvío, no la suya.
- Datos no fiables. Los informes pueden estar falsificados o mal formados. Lo que los procese debería protegerse contra las «bombas» comprimidas o XML.
- Fuera del alcance. Los dominios parecidos y el abuso del nombre para mostrar no aparecen en los datos, porque DMARC solo cubre su dominio From exacto.
Lo que el análisis visual no hace
Informa las decisiones. No las aplica. Los receptores aplican su política DMARC, y las políticas son peticiones, así que ningún panel detiene la suplantación por sí solo. Tampoco puede decirle que el correo llegó a la bandeja de entrada, ni que ha visto todos los correos enviados en nombre de su dominio.
El papel de BIMI Certifications
BIMI Certifications ofrece informes y análisis visual de DMARC: recibe sus informes agregados y los presenta de forma visual para que pueda ver las fuentes, los resultados de autenticación y alineación, y las tendencias. Puede seguir abriendo y descargando los informes XML originales cuando quiera cotejar una fila con la explicación de Un informe agregado de DMARC explicado campo por campo.
Errores que conviene evitar
- Dar por sano un dominio a partir de un solo emisor de informes o de un solo día.
- Gráficos que solo muestran el pass y el fail de DMARC, con lo que la corrección de la alineación queda oculta.
- Interpretar «no hay datos del receptor X» como «no hay fallos en el receptor X».
- Interpretar los fallos del reenvío y de las listas de correo como ataques (Los informes muestran fuentes que no reconocemos).
- Dejar de mirar al llegar a la aplicación. Con el tiempo aparecen remitentes nuevos. El consejo de Microsoft es revisarlos semanalmente durante la implantación inicial y mensualmente cuando todo esté estable.
Cuenta DMARC gratuita
Convierta los informes DMARC en bruto en un panel legible
Dirija su dirección rua a nuestra plataforma y consulte los resultados por remitente y por fuente en lugar de abrir archivos XML.
- Resultados agrupados por fuente de envío
- Resultados de SPF, DKIM y alineación por remitente
- Los informes XML originales siguen disponibles para descargar
Preguntas frecuentes
¿Qué debo mirar primero en un panel de DMARC?
Las fuentes de mayor volumen que fallan tanto SPF alineado como DKIM alineado, y si son suyas.
¿Puede un panel mostrar resultados DMARC en tiempo real?
No a partir de los informes agregados. Suelen cubrir un día cada vez.
¿El análisis visual muestra si mi correo llegó a la bandeja de entrada?
No. Los informes agregados no incluyen la ubicación del correo.
¿Por qué mis cifras no coinciden con lo que envié?
No todos los receptores envían informes, y parte del correo se rechaza antes de poder contabilizarse.
¿Necesitamos una herramienta o podemos crear la nuestra?
Ambas opciones sirven. Puede usar un servicio externo o sus propias herramientas. Es una cuestión de tiempo y recursos. Aprender antes el formato en bruto (Informes agregados (RUA) e informes forenses (RUF), Un informe agregado de DMARC explicado campo por campo) le ayudará a valorar cualquier herramienta.