
En bra DMARC-analys ska visa dig varje källa som skickar e-post som din domän, om du har bekräftat den som din, hur stor del av dess e-post som godkänns eller underkänns med anpassad (alignment) SPF och DKIM, vad mottagarna gjorde med den och hur allt detta förändras över tid. Den ska också vara ärlig om vad data inte kan berätta. Aggregerade rapporter kommer dagligen, de täcker inte alla mottagare och de säger ingenting om placering i inkorgen. En vy som döljer de begränsningarna vilseleder dig precis i det ögonblick då du bestämmer dig för om du ska införa tillämpning.
Visuell analys finns eftersom råa rapporter inte skalar. XML:en går inte att läsa för människor i större mängder, och rapporterna är avsedda att tolkas maskinellt. Oavsett om du använder en tjänst eller bygger en egen är checklistan nedan vad du ska förvänta dig av den.
Vad en bra DMARC-analys besvarar

Översikt över aggregerade rapporter, visad på engelska (appens gränssnitt finns bara på engelska).
Varje punkt här motsvarar ett fält i formatet för aggregerade rapporter, så varje ärlig DMARC-instrumentpanel kan visa den. Detaljer om fälten finns i En DMARC-aggregatrapport genomgången fält för fält.
| En användbar vy visar … | Byggd på | Beslutet den stöder |
|---|---|---|
| Avsändande källor grupperade i tjänster, med volym | source_ip, count, DKIM-domän och selektor, envelope_from |
Din inventering (Så inventerar du dina avsändarkällor). Rapporterna innehåller inga tjänstnamn, så all gruppering och alla namn härleds av verktyget eller av dig |
| Vilka källor du har bekräftat som dina | Din egen inventering, matchad mot källorna | Vad som ska åtgärdas och vad som ska fortsätta underkännas (Legitim e-post eller spoofing i rapporterna) |
| Råa SPF- och DKIM-resultat bredvid anpassade resultat | auth_results kontra policy_evaluated |
Glappet ”godkänns men är inte anpassad”, som pekar på en åtgärd i avsändarens konfiguration |
| Volym och andel godkända och underkända i DMARC, totalt och per källa | policy_evaluated och count |
Beredskap för quarantine eller reject (När du är redo för p=quarantine, När du är redo för p=reject) |
| Disposition och skäl till åsidosättning | disposition och reason |
Om mottagarna tillämpade din policybegäran, och var vidarebefordran och e-postlistor syns |
| Varje domän och underdomän för sig | Domänen i policy_published, header_from |
Täckning av underdomäner (Policy för underdomäner (sp)) |
| Din policy så som mottagarna såg den | policy_published |
Bekräftelse på att en DNS-ändring har slagit igenom, och dygn som blandade gammal och ny policy |
| Vilka mottagare som rapporterade | org_name |
Täckning. En saknad rapportör är en lucka i data, inte ren e-post |
| Trend över tid | date_range |
Nya källor som dyker upp, andel godkända efter åtgärder, effekten av policyändringar |
| Fel i posten som mottagarna rapporterade | error |
Trasiga poster, till exempel ogiltiga taggar eller dubbla poster |
| DKIM-nycklar som används | DKIM-domän och selektor | Kontroll av nyckelrotation och leverantörers signering (DKIM-selektorer och DNS-poster, Så roterar du en DKIM-nyckel) |
Raden om råa kontra anpassade resultat förtjänar särskild uppmärksamhet. Microsoft kallar glappet mellan godkänd autentisering och godkänd anpassning den viktigaste insikten i aggregerade rapporter. Ett diagram som bara visar godkänt och underkänt i DMARC döljer skälet till att en källa underkänns, och det skälet är oftast vad du behöver för att åtgärda det.
Mått som är värda att följa på programnivå
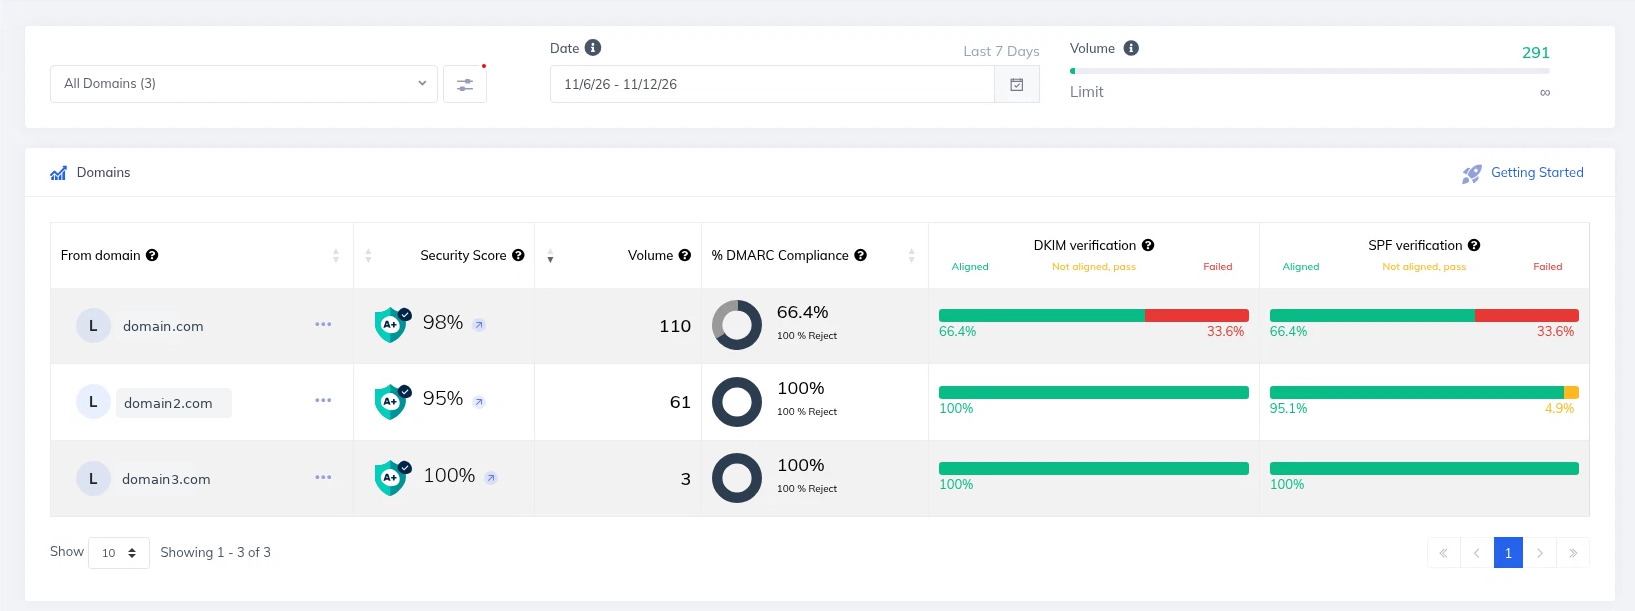
Domäntabell i översikten, visad på engelska (appens gränssnitt finns bara på engelska).
För ledningen eller en 90-dagarsgenomgång sammanfattar några siffror hela programmet. Det här är rekommendationer från praktiken, inga standarder:
- Andel av dina domäner med publicerad DMARC-post och fungerande rapportleverans.
- Andel med quarantine eller reject, med en kommentar om varför resten fortfarande har
p=none(Varför det är ett problem att stanna på p=none). - Andel av e-postvolymen som godkänns i DMARC med anpassad DKIM.
- Antal oidentifierade källor över en volymtröskel, och hur lång tid det tar att klassificera nya.
Begränsningar som en bra vy synliggör
- Dagligen, inte i realtid. Rapporterna omfattar oftast ett UTC-dygn. En vy som bygger på aggregerade data ärver den dagliga rytmen.
- Delvis täckning. Alla mottagare skickar inte rapporter. Microsoft 365 skickar dem bara när den mottagande domänens MX pekar direkt på Microsoft 365, och e-post som avvisas tidigt i SMTP-transaktionen syns aldrig (Varför DMARC-rapporter inte kommer fram).
- Inget innehåll, inga mottagare, ingen placering. Aggregerade rapporter innehåller inget meddelandeinnehåll eller enskilda adresser, och ingenting om placering i inkorgen eller skräpposten (Autentisering eller placering i inkorgen).
- IP-adresser från sista hoppet. Vidarebefordrad e-post visar vidarebefordrarens IP-adress, inte din.
- Opålitlig indata. Rapporter kan vara förfalskade eller felaktigt utformade. Det som bearbetar dem bör skydda sig mot komprimerings- eller XML-”bomber”.
- Utanför räckvidden. Snarlika domäner och missbruk av visningsnamn syns inte i data, eftersom DMARC bara täcker din exakta From-domän.
Vad visuell analys inte gör
Den ger underlag för beslut. Den verkställer dem inte. Mottagarna tillämpar din DMARC-policy, och policyer är begäranden, så ingen instrumentpanel stoppar spoofing på egen hand. Den kan inte heller tala om att e-post har nått inkorgen, eller att du har sett varje e-postmeddelande som har skickats som din domän.
Var BIMI Certifications passar in
BIMI Certifications erbjuder DMARC-rapportering och visuell analys: tjänsten tar emot dina aggregerade rapporter och presenterar dem visuellt så att du kan se källor, autentiserings- och anpassningsresultat och trender. Du kan fortfarande öppna och ladda ner de ursprungliga XML-rapporterna när du vill kontrollera en rad mot genomgången i En DMARC-aggregatrapport genomgången fält för fält.
Misstag som är värda att undvika
- Att kalla en domän frisk utifrån en rapportör eller ett dygn.
- Diagram som bara visar godkänt och underkänt i DMARC, så att åtgärden för anpassningen förblir osynlig.
- Att behandla ”inga data från mottagare X” som ”inga underkännanden hos mottagare X”.
- Att tolka underkännanden från vidarebefordran och e-postlistor som attacker (Rapporterna visar källor som vi inte känner igen).
- Att sluta när du har nått tillämpning. Nya avsändare dyker upp med tiden. Microsofts råd är att granska varje vecka under den första driftsättningen och varje månad när läget är stabilt.
Gratis DMARC-konto
Från råa DMARC-rapporter till en lättläst översikt
Peka din rua-adress mot vår plattform och läs resultaten per avsändare och källa i stället för att öppna XML-filer.
- Resultat grupperade per avsändarkälla
- SPF-, DKIM- och anpassningsresultat per avsändare
- De ursprungliga XML-rapporterna finns kvar att ladda ner
Vanliga frågor
Vad ska jag titta på först i en DMARC-instrumentpanel?
Källorna med störst volym som underkänns i både anpassad SPF och anpassad DKIM, och om de är dina.
Kan en instrumentpanel visa DMARC-resultat i realtid?
Inte utifrån aggregerade rapporter. De omfattar oftast ett dygn i taget.
Visar visuell analys om min e-post nådde inkorgen?
Nej. Aggregerade rapporter innehåller inte placering.
Varför stämmer mina siffror inte med det jag skickade?
Alla mottagare rapporterar inte, och viss e-post avvisas innan den kan räknas.
Behöver vi ett verktyg, eller kan vi bygga ett eget?
Båda fungerar. Du kan använda en extern tjänst eller dina egna verktyg. Det är en fråga om tid och resurser. Att först lära sig det råa formatet (Aggregerade (RUA) eller forensiska (RUF) rapporter, En DMARC-aggregatrapport genomgången fält för fält) hjälper dig att bedöma vilket verktyg som helst.