
Una buona analisi DMARC dovrebbe mostrarvi ogni fonte che invia posta a nome del vostro dominio, se l’avete confermata come vostra, quanta della sua posta supera o non supera SPF e DKIM allineati (alignment), che cosa ne hanno fatto i server riceventi e come tutto questo cambia nel tempo. Dovrebbe anche dire con onestà che cosa i dati non possono dirvi. I report aggregati sono giornalieri, non coprono ogni server ricevente e non dicono nulla sul posizionamento nella casella di posta. Una vista che nasconde questi limiti vi trarrà in inganno proprio nel momento in cui decidete se applicare la politica.
L’analisi visiva esiste perché i report grezzi non reggono i grandi volumi. L’XML in grandi quantità non è leggibile da una persona, e i report sono pensati per essere elaborati da un software. Che usiate un servizio o costruiate strumenti vostri, la checklist qui sotto indica che cosa aspettarvi.
A quali domande risponde una buona analisi DMARC

Panoramica dei report aggregati, visualizzata in inglese (l’interfaccia dell’applicazione è disponibile solo in inglese).
Ogni voce corrisponde a un campo del formato dei report aggregati, quindi qualsiasi dashboard DMARC onesta può mostrarla. I dettagli dei campi sono in Un report aggregato DMARC analizzato campo per campo.
| Una vista utile mostra… | Costruita a partire da | La decisione che supporta |
|---|---|---|
| Le fonti di invio raggruppate per servizio, con il volume | source_ip, count, dominio e selettore DKIM, envelope_from |
Il vostro inventario (Come fare l’inventario delle fonti di invio). I report non contengono nomi di servizi, quindi ogni raggruppamento o nome è dedotto dallo strumento o da voi |
| Quali fonti avete confermato come vostre | Il vostro inventario, associato alle fonti | Che cosa sistemare e che cosa lasciare fallire (Posta legittima o spoofing nei report) |
| I risultati grezzi di SPF e DKIM accanto ai risultati con allineamento | auth_results rispetto a policy_evaluated |
Lo scarto tra «supera il controllo ma non è allineato», che indica una correzione nella configurazione del mittente |
| Volume e percentuale di pass e fail DMARC, in totale e per fonte | policy_evaluated e count |
Se siete pronti per quarantine o reject (Quando siete pronti per p=quarantine, Quando siete pronti per p=reject) |
| Disposition e motivi di deroga | disposition e reason |
Se i server riceventi hanno applicato la vostra richiesta, e dove compaiono inoltri e mailing list |
| Ogni dominio e sottodominio separatamente | Dominio di policy_published, header_from |
La copertura dei sottodomini (Politica per i sottodomini (sp)) |
| La vostra politica come l’hanno vista i server riceventi | policy_published |
La conferma che una modifica al DNS è stata recepita, e i giorni in cui politica vecchia e nuova si sono mescolate |
| Quali server riceventi hanno inviato report | org_name |
La copertura. Un mittente di report assente è una lacuna nei dati, non posta pulita |
| L’andamento nel tempo | date_range |
La comparsa di nuove fonti, le percentuali di pass dopo le correzioni, l’effetto delle modifiche alla politica |
| Gli errori nel record segnalati dai server riceventi | error |
Record non validi, per esempio con tag errati o duplicati |
| Le chiavi DKIM in uso | Dominio e selettore DKIM | Controlli sulla rotazione delle chiavi e sulla firma dei fornitori (Selettori DKIM e record DNS, Come ruotare una chiave DKIM) |
La riga sui risultati grezzi rispetto a quelli con allineamento merita un’attenzione particolare. Microsoft considera lo scarto tra superamento dell’autenticazione e superamento dell’allineamento l’informazione più importante dei report aggregati. Un grafico che mostra solo pass e fail DMARC nasconde il motivo per cui una fonte fallisce, e di solito è proprio il motivo che vi serve per sistemarla.
Metriche da seguire a livello di programma
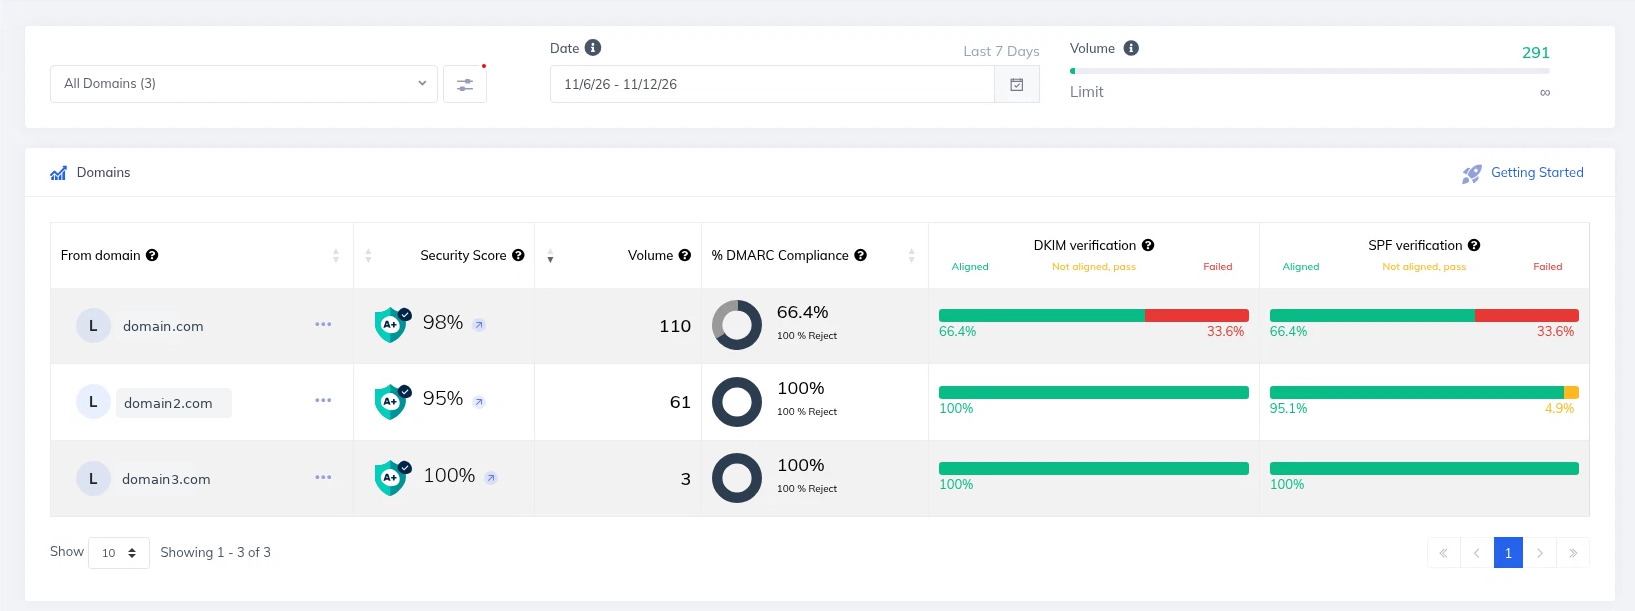
Tabella della dashboard dei domini, visualizzata in inglese (l’interfaccia dell’applicazione è disponibile solo in inglese).
Per la direzione o per una revisione a 90 giorni, pochi numeri riassumono l’intero programma. Sono raccomandazioni pratiche, non standard:
- Quota dei vostri domini con un record DMARC pubblicato e un recapito dei report funzionante.
- Quota a quarantine o reject, con una nota sul perché gli altri sono ancora a
p=none(Perché restare su p=none è un problema). - Quota del volume di posta che supera DMARC con DKIM allineato.
- Numero di fonti non identificate sopra una soglia di volume, e tempo necessario per classificare quelle nuove.
I limiti che una buona vista rende visibili
- Giornaliera, non in tempo reale. I report coprono in genere una giornata UTC. Una vista costruita sui dati aggregati eredita questo ritmo giornaliero.
- Copertura parziale. Non tutti i server riceventi inviano report. Microsoft 365 li invia solo quando l’MX del dominio ricevente punta direttamente a Microsoft 365, e la posta rifiutata all’inizio della transazione SMTP non compare mai (Perché i report DMARC non arrivano).
- Nessun contenuto, destinatario o posizionamento. I report aggregati non contengono il contenuto dei messaggi né i singoli indirizzi, e nulla sul posizionamento nella casella di posta o nello spam (Autenticazione e arrivo nella casella di posta).
- IP dell’ultimo passaggio. La posta inoltrata mostra l’IP di chi inoltra, non il vostro.
- Dati non affidabili in ingresso. I report possono essere falsificati o malformati. Qualsiasi sistema li elabori dovrebbe difendersi da «bombe» compresse o XML.
- Fuori ambito. I domini simili e l’abuso del nome visualizzato non compaiono nei dati, perché DMARC copre solo il vostro dominio From esatto.
Che cosa l’analisi visiva non fa
Informa le decisioni. Non le applica. Sono i server riceventi ad applicare la vostra politica DMARC, e le politiche sono richieste, quindi nessuna dashboard ferma lo spoofing da sola. Non può nemmeno dirvi che la posta è arrivata nella casella di posta, né che avete visto ogni e-mail inviata a nome del vostro dominio.
Il ruolo di BIMI Certifications
BIMI Certifications offre reporting e analisi visiva DMARC: riceve i vostri report aggregati e li presenta in forma visiva, così potete vedere le fonti, i risultati di autenticazione e allineamento e l’andamento nel tempo. Potete comunque aprire e scaricare i report XML originali quando volete confrontare una riga con la guida in Un report aggregato DMARC analizzato campo per campo.
Errori da evitare
- Dichiarare sano un dominio sulla base di un solo mittente di report o di un solo giorno.
- Grafici che mostrano solo pass e fail DMARC, così la correzione dell’allineamento resta invisibile.
- Interpretare «nessun dato dal server ricevente X» come «nessun fallimento presso il server ricevente X».
- Leggere come attacchi i fallimenti dovuti a inoltri e mailing list (I report mostrano fonti che non riconosciamo).
- Fermarsi una volta raggiunta l’applicazione della politica. Nel tempo compaiono nuovi mittenti. Microsoft consiglia una revisione settimanale durante la fase iniziale e mensile una volta che la situazione è stabile.
Account DMARC gratuito
Dai report DMARC grezzi a una dashboard leggibile
Indirizzate il vostro indirizzo rua alla nostra piattaforma e leggete i risultati per mittente e per fonte, senza aprire file XML.
- Risultati raggruppati per fonte di invio
- Risultati SPF, DKIM e di allineamento per mittente
- I report XML originali restano disponibili per il download
Domande frequenti
Che cosa devo guardare per primo in una dashboard DMARC?
Le fonti con il volume più alto che falliscono sia SPF allineato sia DKIM allineato, e se sono vostre.
Una dashboard può mostrare i risultati DMARC in tempo reale?
Non a partire dai report aggregati. Coprono in genere un giorno alla volta.
L’analisi visiva mostra se la mia posta è arrivata nella casella di posta?
No. I report aggregati non contengono il posizionamento.
Perché i miei numeri non corrispondono a quello che ho inviato?
Non tutti i server riceventi inviano report, e una parte della posta viene rifiutata prima di poter essere conteggiata.
Ci serve uno strumento o possiamo costruirlo noi?
Vanno bene entrambe le strade. Potete usare un servizio di terze parti o strumenti vostri. È una questione di tempo e risorse. Imparare prima il formato grezzo (Report aggregati (RUA) o forensi (RUF), Un report aggregato DMARC analizzato campo per campo) vi aiuta a valutare qualsiasi strumento.