
優れたDMARC分析では、自社ドメインを名乗ってメールを送信している各送信元、それを自社のものと確認したかどうか、そのメールのうちアライメント(alignment)したSPFとDKIMに成功または失敗した量、受信側がそのメールをどう処理したか、そしてそれらが時間とともにどう変化するかがわかるべきです。また、データからわからないことについても正直であるべきです。集計レポートは1日単位で、すべての受信側を網羅しているわけではなく、受信トレイへの配信については何も示しません。こうした制限を隠す表示は、まさに強制適用するかどうかを判断する時点で、判断を誤らせます。
視覚的な分析が存在するのは、元のレポートでは規模に対応できないからです。大量のXMLは人が読めるものではなく、レポートは機械で解析するためのものです。サービスを使う場合も独自に作成する場合も、次のチェックリストが期待すべき内容です。
優れたDMARC分析が答えること

集計レポートの概要。画面は英語表示です(アプリの UI は英語のみです)。
ここに挙げる項目はすべて集計レポートの形式のフィールドに対応しているため、誠実なDMARCダッシュボードであれば、どれも表示できます。フィールドの詳細はDMARC集計レポートの項目別解説で説明しています。
| 役立つ表示でわかること | 元になるデータ | 支援する判断 |
|---|---|---|
| サービスごとにグループ化した送信元と送信量 | source_ip、count、DKIMのドメインとセレクタ、envelope_from |
送信元の棚卸しに役立ちます(送信元の棚卸し方法)。レポートにはサービス名が含まれないため、グループ化や名前はツールまたは自社が推定したものです。 |
| 自社のものと確認した送信元 | 送信元と照合した自社の棚卸しの一覧 | 修正すべきものと、失敗のままにしておくもの(レポートにおける正規メールとなりすまし) |
| SPFとDKIMの元の結果と、アライメントした結果の並列表示 | auth_resultsとpolicy_evaluated |
「成功しているがアライメントしていない」という差(送信元の設定で修正すべき点を示す) |
| 全体と送信元ごとのDMARCの成功と失敗の量と割合 | policy_evaluatedとcount |
隔離または拒否への準備状況(p=quarantineに移行できるタイミング、p=rejectに移行できるタイミング) |
| 処理内容と、ポリシーと異なる処理の理由 | dispositionとreason |
受信側がポリシーの要求を適用したかどうかと、転送やメーリングリストが現れる場所 |
| ドメインとサブドメインごとの個別表示 | policy_publishedのドメイン、header_from |
サブドメインの対象範囲(サブドメインポリシー(sp)) |
| 受信側から見た自社のポリシー | policy_published |
DNSの変更が反映されたことの確認と、新旧のポリシーが混在した日 |
| レポートを送った受信側 | org_name |
対象範囲を確認できます。レポーターがいないことはデータの抜けであり、問題のないメールを意味するものではありません。 |
| 時間の経過に伴う傾向 | date_range |
新しい送信元の出現、修正後の成功率、ポリシー変更の効果 |
| 受信側が報告したレコードのエラー | error |
無効なタグや重複したレコードなど、壊れたレコード |
| 使用中のDKIM鍵 | DKIMのドメインとセレクタ | 鍵のローテーションとベンダーの署名の確認(DKIMセレクタとDNSレコード、DKIM鍵のローテーション方法) |
元の結果とアライメントした結果を比べる行には、特に注意を払う価値があります。Microsoftは、「認証の成功とアライメントの成功」の差を、集計レポートで最も重要な知見と呼んでいます。DMARCの成功と失敗だけを示すグラフでは送信元が失敗する理由が隠れてしまいますが、修正に必要なのはたいていその理由です。
プログラム全体で追跡する価値のある指標
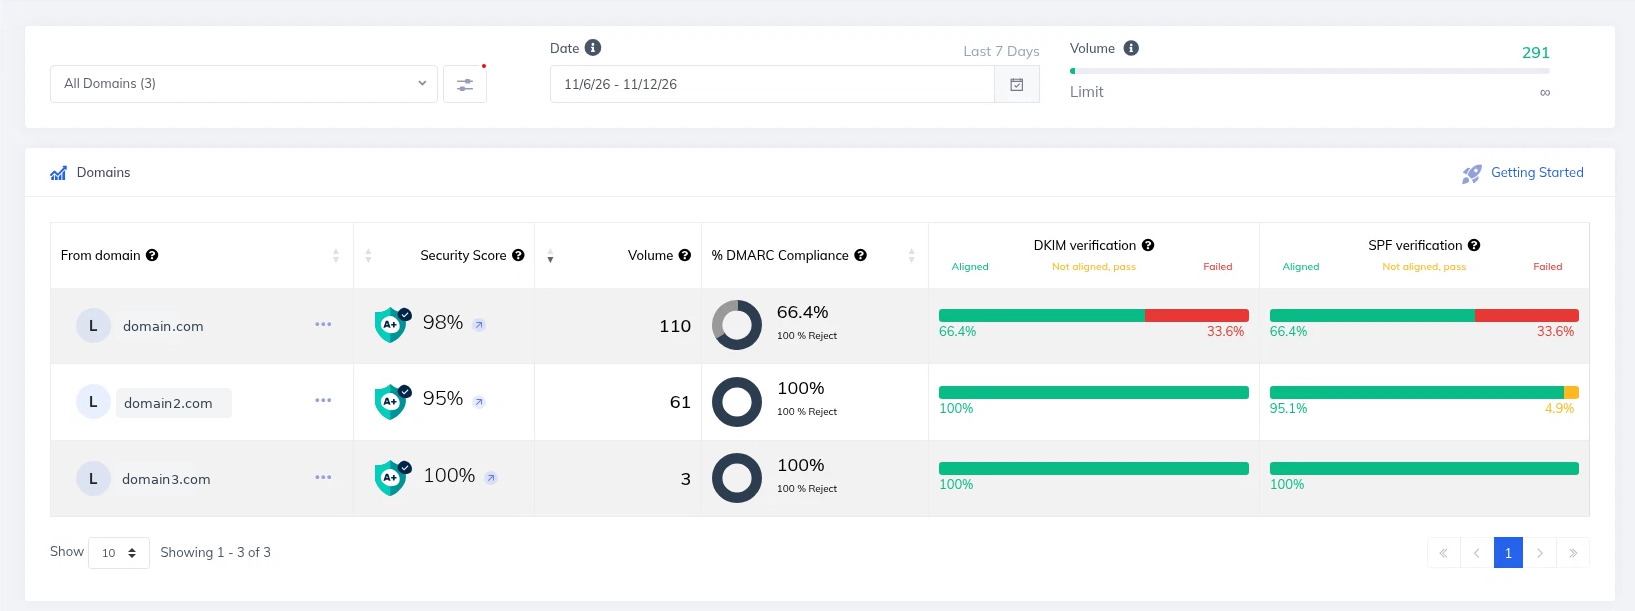
ドメインのダッシュボード表。画面は英語表示です(アプリの UI は英語のみです)。
経営層への報告や90日ごとの見直しでは、いくつかの数値でプログラム全体を要約できます。これらは実務上の推奨であり、標準ではありません。
- DMARCレコードを公開し、レポートが正しく届いているドメインの割合
- 隔離または拒否になっているドメインの割合と、残りがまだ
p=noneである理由についての注記(p=noneのままにすることの問題点) - アライメントしたDKIMでDMARCに成功しているメール量の割合
- 一定の送信量を超える未特定の送信元の数と、新しい送信元の分類にかかる時間
優れた表示で明示される制限
- リアルタイムではなく1日単位:レポートは通常UTCの1日を対象とします。集計データに基づく表示は、その1日単位のリズムを引き継ぎます。
- 部分的な対象範囲:すべての受信側がレポートを送るわけではありません。Microsoft 365は、受信ドメインのMXがMicrosoft 365を直接指している場合にのみレポートを送信し、SMTPのやり取りの早い段階で拒否されたメールは表示されません(DMARCレポートが届かない理由)。
- 内容、受信者、配信先は含まれない:集計レポートには、メッセージの内容や個人のアドレスは含まれず、受信トレイと迷惑メールフォルダのどちらに届いたかについても何も含まれません(認証と受信トレイへの配信)。
- 最後の中継地点のIP:転送されたメールでは、自社ではなく転送サーバーのIPが表示されます。
- 信頼できない入力:レポートは偽造されていたり、形式が壊れていたりすることがあります。レポートを処理するものは、圧縮爆弾やXMLの「爆弾」から身を守る必要があります。
- 対象外のもの:DMARCが対象とするのは自社のFromドメインそのものだけなので、よく似たドメインや表示名の悪用はデータに表示されません。
視覚的な分析ができないこと
分析は判断の材料になりますが、判断を強制するものではありません。DMARCポリシーを適用するのは受信側で、ポリシーは要求であるため、ダッシュボードだけでなりすましを止めることはできません。また、メールが受信トレイに届いたことや、自社ドメインを名乗って送信されたすべてのメールを確認できたことを示すこともできません。
BIMI Certificationsの役割
BIMI Certificationsは、DMARCのレポートと視覚的な分析を提供しています。集計レポートを受け取って視覚的に表示するため、送信元、認証とアライメントの結果、傾向を確認できます。DMARC集計レポートの項目別解説の解説と照らし合わせて行を確認したい場合は、元のXMLレポートを開いたり、ダウンロードしたりすることもできます。
避けるべき間違い
- 1つのレポーターや1日分のデータだけで、ドメインに問題がないと判断すること
- DMARCの成功と失敗だけを示すグラフで、アライメントの修正点が見えないままになること
- 「受信側Xからのデータがない」ことを「受信側Xでは失敗がない」と考えること
- 転送やメーリングリストによる失敗を攻撃と解釈すること(レポートに見覚えのない送信元が表示される)
- 強制適用に達した時点で確認をやめること:新しい送信元は時間とともに現れます。Microsoftは、初期導入時は毎週、安定したら毎月確認するよう勧めています。
DMARCレポートを読みやすいダッシュボードに
ruaアドレスを当社のプラットフォームに向けると、XMLファイルではなく、送信者と送信元ごとに結果を確認できます。
よくある質問
DMARCダッシュボードでは、まず何を見るべきですか?
アライメントしたSPFとアライメントしたDKIMの両方に失敗している、送信量が最も多い送信元と、それが自社のものかどうかです。
ダッシュボードでDMARCの結果をリアルタイムに表示できますか?
集計レポートからはできません。集計レポートは通常1日単位です。
視覚的な分析で、メールが受信トレイに届いたかどうかはわかりますか?
いいえ。集計レポートには、配信先の情報は含まれません。
数値が送信した量と一致しないのはなぜですか?
すべての受信側がレポートを送るわけではなく、集計される前に拒否されるメールもあるためです。
ツールが必要ですか、それとも独自に作成できますか?
どちらでもかまいません。サードパーティのサービスも、独自のツールも使えます。時間とリソースの問題です。先に元の形式を学んでおくと(集計レポート(RUA)とフォレンジックレポート(RUF)、DMARC集計レポートの項目別解説)、どのツールでも評価しやすくなります。