
God DMARC-analyse bør vise deg hver kilde som sender e-post som domenet ditt, om du har bekreftet at den er din, hvor mye av e-posten fra den som består eller feiler med justert (alignment) SPF og DKIM, hva mottakerne gjorde med den, og hvordan alt dette endrer seg over tid. Den bør også være ærlig om hva dataene ikke kan fortelle deg. Aggregerte rapporter er daglige, de dekker ikke alle mottakere, og de sier ingenting om plassering i innboksen. En visning som skjuler disse begrensningene, vil villede deg akkurat i det øyeblikket du avgjør om du skal håndheve.
Visuell analyse finnes fordi rå rapporter ikke skalerer. XML-en er ikke lesbar for mennesker i store mengder, og rapportene er laget for maskinell tolkning. Enten du bruker en tjeneste eller lager din egen, er sjekklisten nedenfor det du bør forvente av den.
Hva god DMARC-analyse svarer på

Oversikt over aggregerte rapporter, vist på engelsk (appens grensesnitt finnes bare på engelsk).
Hvert punkt her svarer til et felt i formatet for aggregerte rapporter, så ethvert ærlig DMARC-dashbord kan vise det. Detaljer om feltene står i En DMARC-aggregatrapport gjennomgått felt for felt.
| En nyttig visning viser … | Bygget på | Beslutningen den støtter |
|---|---|---|
| Avsenderkilder gruppert i tjenester, med volum | source_ip, count, DKIM-domene og selektor, envelope_from |
Kartleggingen din (Slik kartlegger du avsenderkildene dine). Rapportene inneholder ikke tjenestenavn, så all gruppering og navngiving er utledet av verktøyet eller av deg |
| Hvilke kilder du har bekreftet som dine | Din egen kartlegging, koblet mot kildene | Hva som skal rettes, og hva som kan få fortsette å feile (Legitim e-post eller spoofing i rapportene) |
| Rå SPF- og DKIM-resultater ved siden av justerte resultater | auth_results mot policy_evaluated |
Gapet «består, men er ikke justert», som peker mot en rettelse i avsenderens oppsett |
| Volum og andel for bestått og feilet DMARC, totalt og per kilde | policy_evaluated og count |
Om du er klar for quarantine eller reject (Når du er klar for p=quarantine, Når du er klar for p=reject) |
| Disposition og grunner til overstyring | disposition og reason |
Om mottakerne fulgte policyforespørselen din, og hvor videresending og e-postlister dukker opp |
| Hvert domene og underdomene for seg | Domenet i policy_published, header_from |
Dekning av underdomener (Policy for underdomener (sp)) |
| Policyen din slik mottakerne så den | policy_published |
Bekreftelse på at en DNS-endring er fanget opp, og døgn som blandet gammel og ny policy |
| Hvilke mottakere som rapporterte | org_name |
Dekning. En rapportør som mangler, er et hull i dataene, ikke ren e-post |
| Utvikling over tid | date_range |
Nye kilder som dukker opp, andelen beståtte etter rettelser, virkningen av policyendringer |
| Feil i posten som mottakerne rapporterte | error |
Ødelagte poster, for eksempel ugyldige tagger eller dupliserte poster |
| DKIM-nøkler i bruk | DKIM-domene og selektor | Kontroll av nøkkelrotasjon og leverandørsignering (DKIM-selektorer og DNS-poster, Slik roterer du en DKIM-nøkkel) |
Raden med rå mot justerte resultater fortjener særlig oppmerksomhet. Microsoft kaller gapet mellom bestått autentisering og bestått justering den viktigste innsikten i aggregerte rapporter. Et diagram som bare viser bestått og feilet DMARC, skjuler hvorfor en kilde feiler, og grunnen er som regel det du trenger for å rette det.
Måltall som er verdt å følge på programnivå
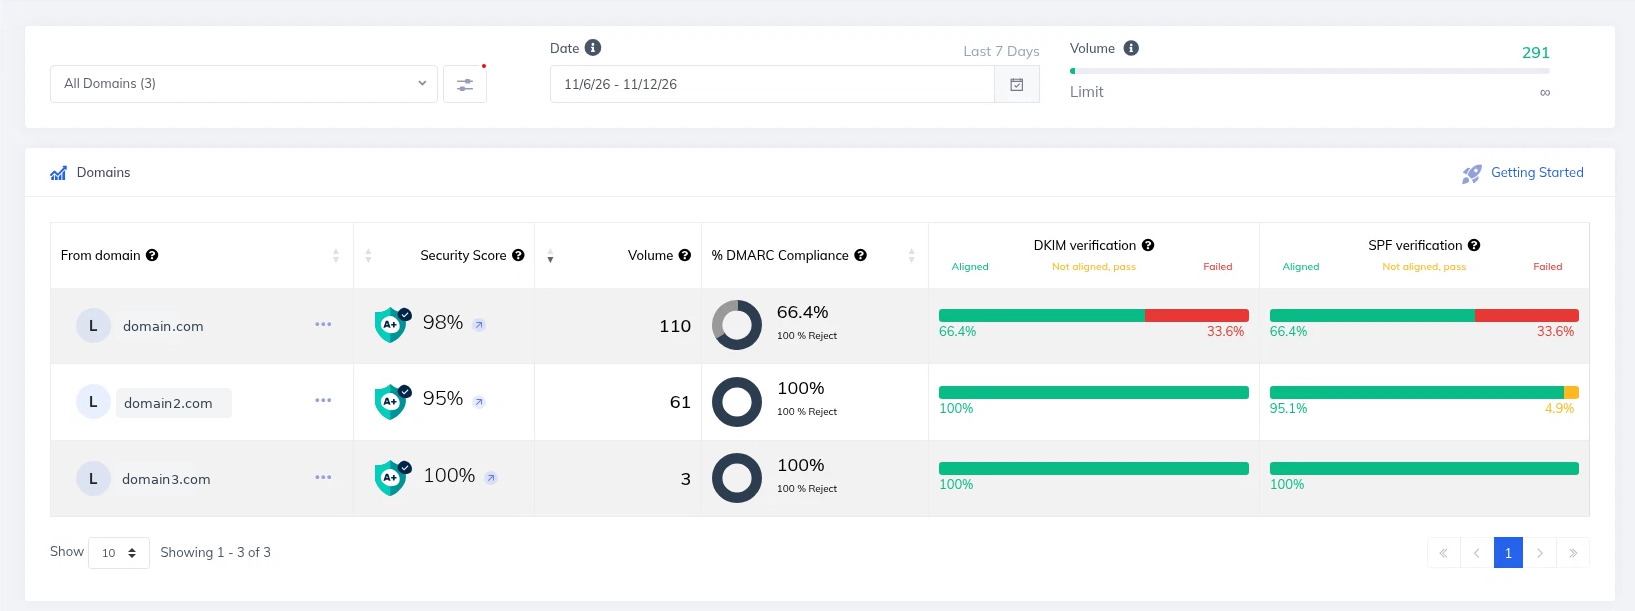
Domenetabell i oversikten, vist på engelsk (appens grensesnitt finnes bare på engelsk).
For ledelsen eller en 90-dagersgjennomgang oppsummerer noen få tall hele programmet. Dette er arbeidsanbefalinger, ikke standarder:
- Andelen av domenene dine med publisert DMARC-post og fungerende levering av rapporter.
- Andelen på quarantine eller reject, med en merknad om hvorfor resten fortsatt er på
p=none(Hvorfor det er et problem å bli stående på p=none). - Andelen av e-postvolumet som består DMARC med justert DKIM.
- Antall uidentifiserte kilder over en volumterskel, og hvor lang tid det tar å klassifisere nye.
Begrensninger en god visning gjør synlige
- Daglig, ikke sanntid. Rapportene dekker som regel ett UTC-døgn. En visning bygget på aggregerte data arver den daglige rytmen.
- Delvis dekning. Ikke alle mottakere sender rapporter. Microsoft 365 sender dem bare når MX for det mottakende domenet peker direkte til Microsoft 365, og e-post som avvises tidlig i SMTP-overføringen, dukker aldri opp (Hvorfor DMARC-rapporter ikke kommer frem).
- Ikke innhold, mottakere eller plassering. Aggregerte rapporter inneholder ikke meldingsinnhold eller enkeltadresser, og ingenting om plassering i innboks eller søppelpost (Autentisering eller plassering i innboksen).
- IP-adresser fra siste ledd. Videresendt e-post viser videresenderens IP, ikke din.
- Upålitelige inndata. Rapporter kan være forfalsket eller feilformatert. Det som behandler dem, bør beskytte seg mot komprimerings- eller XML-«bomber».
- Utenfor virkeområdet. Forvekslingsdomener og misbruk av visningsnavn dukker ikke opp i dataene, fordi DMARC bare dekker nøyaktig From-domenet ditt.
Hva visuell analyse ikke gjør
Den gir grunnlag for beslutninger. Den håndhever dem ikke. Det er mottakerne som bruker DMARC-policyen din, og policyer er forespørsler, så ingen dashbord stopper spoofing alene. Den kan heller ikke fortelle deg at e-post kom frem til innboksen, eller at du har sett hver e-post som er sendt som domenet ditt.
Hvor BIMI Certifications passer inn
BIMI Certifications tilbyr DMARC-rapportering og visuell analyse: Tjenesten tar imot de aggregerte rapportene dine og presenterer dem visuelt, slik at du kan se kilder, resultater for autentisering og justering, og utviklingen over tid. Du kan fortsatt åpne og laste ned de opprinnelige XML-rapportene når du vil kontrollere en rad mot gjennomgangen i En DMARC-aggregatrapport gjennomgått felt for felt.
Feil det er verdt å unngå
- Å erklære et domene sunt ut fra én rapportør eller ett døgn.
- Diagrammer som bare viser bestått og feilet DMARC, slik at justeringsrettelsen forblir usynlig.
- Å behandle «ingen data fra mottaker X» som «ingen feil hos mottaker X».
- Å tolke feil fra videresending og e-postlister som angrep (Rapportene viser kilder vi ikke kjenner igjen).
- Å stoppe når du har nådd håndheving. Nye avsendere dukker opp over tid. Microsoft anbefaler å gå gjennom rapportene ukentlig under den første innføringen og månedlig når situasjonen er stabil.
Gratis DMARC-konto
Fra rå DMARC-rapporter til en lettlest oversikt
Pek rua-adressen din mot plattformen vår, og les resultatene per avsender og kilde i stedet for å åpne XML-filer.
- Resultater gruppert per avsenderkilde
- SPF-, DKIM- og justeringsresultater per avsender
- De opprinnelige XML-rapportene kan fortsatt lastes ned
Vanlige spørsmål
Hva bør jeg se på først i et DMARC-dashbord?
Kildene med størst volum som feiler både justert SPF og justert DKIM, og om de er dine.
Kan et dashbord vise DMARC-resultater i sanntid?
Ikke fra aggregerte rapporter. De dekker som regel ett døgn om gangen.
Viser visuell analyse om e-posten min kom frem til innboksen?
Nei. Aggregerte rapporter inneholder ikke plassering.
Hvorfor stemmer ikke tallene mine med det jeg har sendt?
Ikke alle mottakere rapporterer, og noe e-post avvises før den kan telles.
Trenger vi et verktøy, eller kan vi lage vårt eget?
Begge deler fungerer. Du kan bruke en tredjepartstjeneste eller dine egne verktøy. Det er et spørsmål om tid og ressurser. Å lære det rå formatet først (Aggregerte (RUA) eller rettsmedisinske (RUF) rapporter, En DMARC-aggregatrapport gjennomgått felt for felt) hjelper deg å vurdere ethvert verktøy.