
Une bonne analyse DMARC devrait vous montrer chaque source qui envoie des e-mails au nom de votre domaine, si vous avez confirmé qu’elle vous appartient, quelle part de ses e-mails réussit ou échoue à SPF et DKIM alignés (alignment), ce que les destinataires en ont fait, et comment tout cela évolue dans le temps. Elle devrait aussi être honnête sur ce que les données ne peuvent pas vous dire. Les rapports agrégés sont quotidiens, ne couvrent pas tous les destinataires et ne disent rien du placement en boîte de réception. Une vue qui masque ces limites vous induira en erreur précisément au moment où vous déciderez de passer ou non à l’application.
L’analyse visuelle existe parce que les rapports bruts ne passent pas à l’échelle. Le XML n’est pas lisible par un humain en grande quantité, et les rapports sont conçus pour être analysés par des machines. Que vous utilisiez un service ou développiez votre propre outil, la liste ci-dessous indique ce que vous devez en attendre.
Les questions auxquelles une bonne analyse DMARC répond

Vue d’ensemble des rapports agrégés, présenté en anglais (l’interface de l’application est uniquement en anglais).
Chaque élément correspond à un champ du format des rapports agrégés : tout tableau de bord DMARC honnête peut donc l’afficher. Le détail des champs se trouve dans Un rapport agrégé DMARC expliqué champ par champ.
| Une vue utile montre… | Construite à partir de | La décision qu’elle éclaire |
|---|---|---|
| Les sources d’envoi regroupées par service, avec leur volume | source_ip, count, domaine et sélecteur DKIM, envelope_from |
Votre inventaire (Comment inventorier vos sources d’envoi). Les rapports ne contiennent pas de noms de services : tout regroupement ou nom est donc déduit par l’outil ou par vous |
| Les sources dont vous avez confirmé qu’elles vous appartiennent | Votre propre inventaire, rapproché des sources | Ce qu’il faut corriger et ce qu’il faut laisser échouer (E-mails légitimes ou usurpation dans les rapports) |
| Les résultats SPF et DKIM bruts à côté des résultats alignés | auth_results et policy_evaluated |
L’écart « réussit mais n’est pas aligné », qui indique une correction à apporter à la configuration de l’expéditeur |
| Le volume et le taux de réussite et d’échec DMARC, au total et par source | policy_evaluated et count |
Le degré de préparation à quarantine ou reject (Quand passer à p=quarantine, Quand passer à p=reject) |
| La disposition et les motifs de dérogation | disposition et reason |
Si les destinataires ont appliqué votre demande, et où apparaissent le transfert et les listes de diffusion |
| Chaque domaine et sous-domaine séparément | Domaine de policy_published, header_from |
La couverture des sous-domaines (Politique de sous-domaine (sp)) |
| Votre politique telle que les destinataires l’ont vue | policy_published |
La confirmation qu’une modification DNS a été prise en compte, et les jours où l’ancienne et la nouvelle politique se sont mélangées |
| Les destinataires qui ont envoyé des rapports | org_name |
La couverture. Un émetteur absent est une lacune dans les données, pas un signe d’e-mails propres |
| L’évolution dans le temps | date_range |
L’apparition de nouvelles sources, les taux de réussite après correction, l’effet des changements de politique |
| Les erreurs d’enregistrement signalées par les destinataires | error |
Les enregistrements cassés, comme des balises invalides ou des enregistrements en double |
| Les clés DKIM utilisées | Domaine et sélecteur DKIM | Le renouvellement des clés et la vérification de la signature des fournisseurs (Sélecteurs DKIM et enregistrements DNS, Comment effectuer la rotation d’une clé DKIM) |
La ligne « bruts et alignés » mérite une attention particulière. Microsoft qualifie l’écart entre « réussite de l’authentification et réussite de l’alignement » d’enseignement le plus important des rapports agrégés. Un graphique qui n’affiche que la réussite et l’échec DMARC masque la raison pour laquelle une source échoue, et c’est généralement cette raison qu’il vous faut pour corriger le problème.
Les indicateurs à suivre au niveau du programme
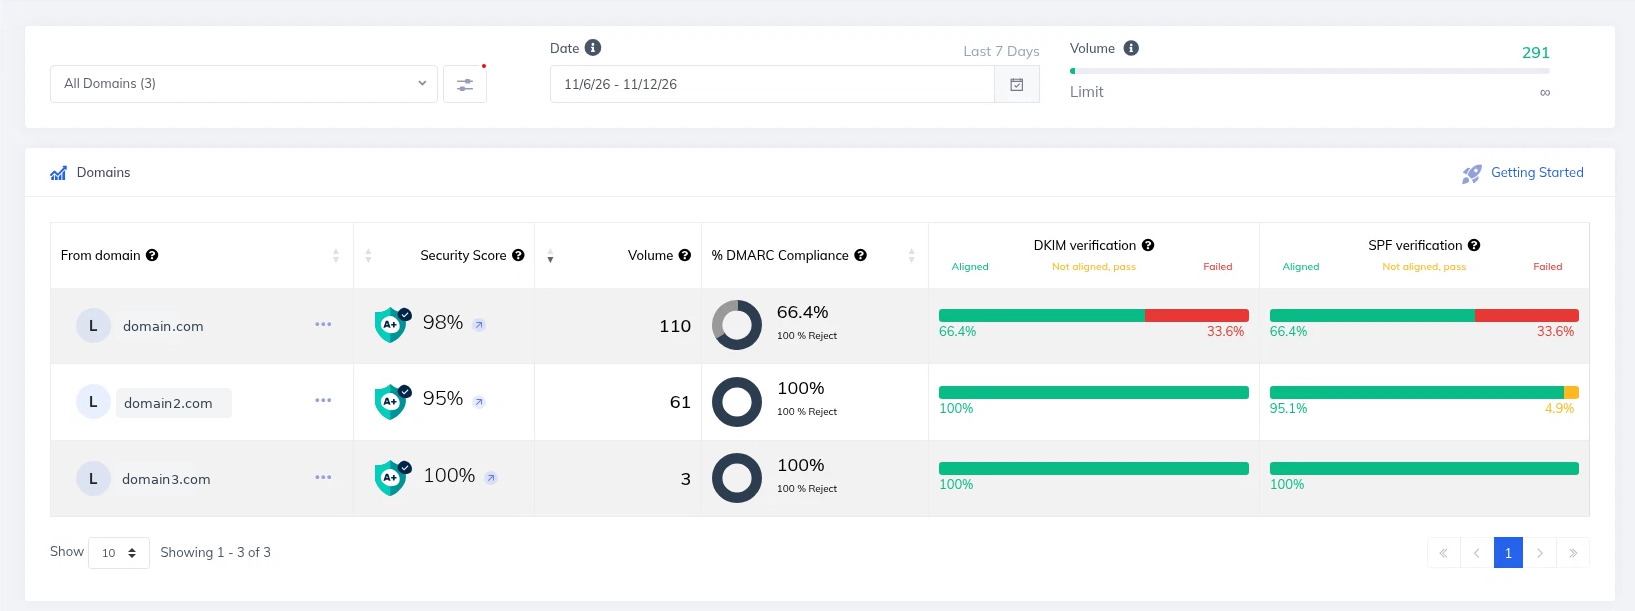
Tableau de bord des domaines, présenté en anglais (l’interface de l’application est uniquement en anglais).
Pour la direction ou un bilan à 90 jours, quelques chiffres résument l’ensemble du programme. Ce sont des recommandations de terrain, pas des normes :
- La part de vos domaines dotés d’un enregistrement DMARC publié et d’une réception des rapports qui fonctionne.
- La part en quarantine ou en reject, avec une explication sur les raisons pour lesquelles les autres sont encore en
p=none(Pourquoi rester à p=none pose problème). - La part du volume d’e-mails qui réussit DMARC avec un DKIM aligné.
- Le nombre de sources non identifiées au-delà d’un seuil de volume, et le temps nécessaire pour classer les nouvelles.
Les limites qu’une bonne vue rend visibles
- Quotidien, pas en temps réel. Les rapports couvrent généralement une journée UTC. Une vue construite sur des données agrégées hérite de ce rythme quotidien.
- Couverture partielle. Tous les destinataires n’envoient pas de rapports. Microsoft 365 n’en envoie que lorsque le MX du domaine destinataire pointe directement vers Microsoft 365, et les e-mails rejetés tôt dans la transaction SMTP n’apparaissent jamais (Pourquoi les rapports DMARC n’arrivent pas).
- Ni contenu, ni destinataires, ni placement. Les rapports agrégés ne contiennent ni contenu de message ni adresses individuelles, et rien sur le placement en boîte de réception ou en spam (Authentification et placement en boîte de réception).
- IP du dernier saut. Les e-mails transférés affichent l’IP du service de transfert, pas la vôtre.
- Entrées non fiables. Les rapports peuvent être falsifiés ou mal formés. Ce qui les traite doit se protéger contre les « bombes » de compression ou XML.
- Hors champ. Les domaines sosies et l’abus du nom d’affichage n’apparaissent pas dans les données, car DMARC ne couvre que votre domaine From exact.
Ce que l’analyse visuelle ne fait pas
Elle éclaire les décisions. Elle ne les applique pas. Ce sont les destinataires qui appliquent votre politique DMARC, et les politiques sont des demandes : aucun tableau de bord n’arrête l’usurpation à lui seul. Elle ne peut pas non plus vous dire que les e-mails sont arrivés en boîte de réception, ni que vous avez vu chaque e-mail envoyé au nom de votre domaine.
La place de BIMI Certifications
BIMI Certifications propose des rapports DMARC et une analyse visuelle : le service reçoit vos rapports agrégés et les présente visuellement pour que vous puissiez voir les sources, les résultats d’authentification et d’alignement, et les tendances. Vous pouvez toujours ouvrir et télécharger les rapports XML d’origine lorsque vous voulez vérifier une ligne à l’aide de Un rapport agrégé DMARC expliqué champ par champ.
Les erreurs à éviter
- Déclarer un domaine sain sur la base d’un seul émetteur ou d’une seule journée.
- Des graphiques qui n’affichent que la réussite et l’échec DMARC, si bien que la correction de l’alignement reste invisible.
- Considérer « aucune donnée du destinataire X » comme « aucun échec chez le destinataire X ».
- Interpréter les échecs liés au transfert et aux listes de diffusion comme des attaques (Les rapports affichent des sources que nous ne reconnaissons pas).
- S’arrêter une fois l’application atteinte. De nouveaux expéditeurs apparaissent au fil du temps. Microsoft conseille un examen hebdomadaire pendant le déploiement initial, puis mensuel une fois la situation stabilisée.
Compte DMARC gratuit
Des rapports DMARC bruts à un tableau de bord lisible
Faites pointer votre adresse rua vers notre plateforme et consultez les résultats par expéditeur et par source plutôt que dans des fichiers XML.
- Résultats regroupés par source d’envoi
- Résultats SPF, DKIM et d’alignement par expéditeur
- Les rapports XML d’origine restent disponibles au téléchargement
FAQ
Que regarder en premier dans un tableau de bord DMARC ?
Les sources au plus fort volume qui échouent à la fois à SPF aligné et à DKIM aligné, et si elles vous appartiennent.
Un tableau de bord peut-il afficher les résultats DMARC en temps réel ?
Pas à partir des rapports agrégés. Ils couvrent généralement une journée à la fois.
L’analyse visuelle montre-t-elle si mes e-mails sont arrivés en boîte de réception ?
Non. Les rapports agrégés n’indiquent pas le placement.
Pourquoi mes chiffres ne correspondent-ils pas à ce que j’ai envoyé ?
Tous les destinataires n’envoient pas de rapports, et certains e-mails sont rejetés avant de pouvoir être comptés.
Faut-il un outil, ou pouvons-nous développer le nôtre ?
Les deux fonctionnent. Vous pouvez utiliser un service tiers ou vos propres outils. C’est une question de temps et de ressources. Apprendre d’abord le format brut (Rapports agrégés (RUA) et rapports forensiques (RUF), Un rapport agrégé DMARC expliqué champ par champ) vous aide à juger n’importe quel outil.