
Eine gute DMARC-Analyse sollte Ihnen jede Quelle zeigen, die E-Mails als Ihre Domain sendet, ob Sie sie als Ihre bestätigt haben, wie viele ihrer E-Mails SPF und DKIM mit Ausrichtung (Alignment) bestehen oder daran scheitern, was die Empfänger damit gemacht haben und wie sich all das im Lauf der Zeit verändert. Sie sollte außerdem offen damit umgehen, was die Daten nicht verraten können. Aggregierte Berichte kommen täglich, decken nicht jeden Empfänger ab und sagen nichts über die Platzierung im Posteingang. Eine Ansicht, die diese Grenzen verschweigt, führt Sie genau in dem Moment in die Irre, in dem Sie über die Durchsetzung entscheiden.
Visuelle Analyse gibt es, weil sich reine Berichte nicht skalieren lassen. In großer Menge ist das XML für Menschen nicht lesbar, und Berichte sind für die maschinelle Auswertung gedacht. Ob Sie einen Dienst nutzen oder selbst etwas bauen: Die folgende Checkliste zeigt, was Sie davon erwarten sollten.
Welche Fragen eine gute DMARC-Analyse beantwortet

Übersicht der aggregierten Berichte, in englischer Oberfläche dargestellt (die Anwendung ist nur auf Englisch verfügbar).
Jeder Punkt hier entspricht einem Feld im Format der aggregierten Berichte; jedes seriöse DMARC-Dashboard kann ihn also darstellen. Einzelheiten zu den Feldern finden Sie in Ein DMARC-Aggregatbericht, Feld für Feld erklärt.
| Eine nützliche Ansicht zeigt … | Gebildet aus | Die Entscheidung, die sie unterstützt |
|---|---|---|
| Versandquellen, nach Diensten gruppiert, mit Volumen | source_ip, count, DKIM-Domain und Selektor, envelope_from |
Ihre Inventarisierung (So inventarisieren Sie Ihre Versandquellen). Berichte enthalten keine Dienstnamen; jede Gruppierung und jeder Name wird also vom Tool oder von Ihnen abgeleitet |
| Welche Quellen Sie als Ihre bestätigt haben | Ihre eigene Bestandsliste, abgeglichen mit den Quellen | Was zu korrigieren ist und was scheitern darf (Legitime E-Mails vs. Spoofing in Berichten) |
| Reine SPF- und DKIM-Ergebnisse neben den Ergebnissen mit Ausrichtung | auth_results vs. policy_evaluated |
Die Lücke „besteht, aber nicht ausgerichtet“, die auf eine Korrektur in der Einrichtung des Absenders hinweist |
| Volumen und Anteil von DMARC-Pass und -Fail, insgesamt und pro Quelle | policy_evaluated und count |
Bereitschaft für quarantine oder reject (Wann Sie bereit für p=quarantine sind, Wann Sie bereit für p=reject sind) |
| Disposition und Gründe für Abweichungen | disposition und reason |
Ob Empfänger Ihrer Bitte gemäß Richtlinie gefolgt sind und wo Weiterleitungen und Mailinglisten auftauchen |
| Jede Domain und Subdomain separat | policy_published-Domain, header_from |
Abdeckung der Subdomains (Subdomain-Richtlinie (sp)) |
| Ihre Richtlinie, wie Empfänger sie gesehen haben | policy_published |
Bestätigung, dass eine DNS-Änderung übernommen wurde, und Tage, an denen sich alte und neue Richtlinie vermischt haben |
| Welche Empfänger berichtet haben | org_name |
Abdeckung. Ein fehlender Berichtsersteller ist eine Lücke in den Daten, keine saubere Bilanz |
| Entwicklung über die Zeit | date_range |
Neu auftauchende Quellen, Erfolgsquoten nach Korrekturen, die Wirkung von Richtlinienänderungen |
| Von Empfängern gemeldete Fehler im Eintrag | error |
Fehlerhafte Einträge, etwa ungültige Tags oder doppelte Einträge |
| Verwendete DKIM-Schlüssel | DKIM-Domain und Selektor | Prüfungen von Schlüsselrotation und Signatur durch Dienstleister (DKIM-Selektoren und DNS-Einträge, So rotieren Sie einen DKIM-Schlüssel) |
Die Zeile mit reinen Ergebnissen und Ergebnissen mit Ausrichtung verdient besondere Aufmerksamkeit. Microsoft nennt die Lücke zwischen „Authentifizierungs-Pass und Pass mit Ausrichtung“ die wichtigste Erkenntnis aus aggregierten Berichten. Ein Diagramm, das nur DMARC-Pass und -Fail zeigt, verbirgt den Grund, aus dem eine Quelle scheitert, und genau diesen Grund brauchen Sie meist für die Korrektur.
Kennzahlen für das Programm insgesamt
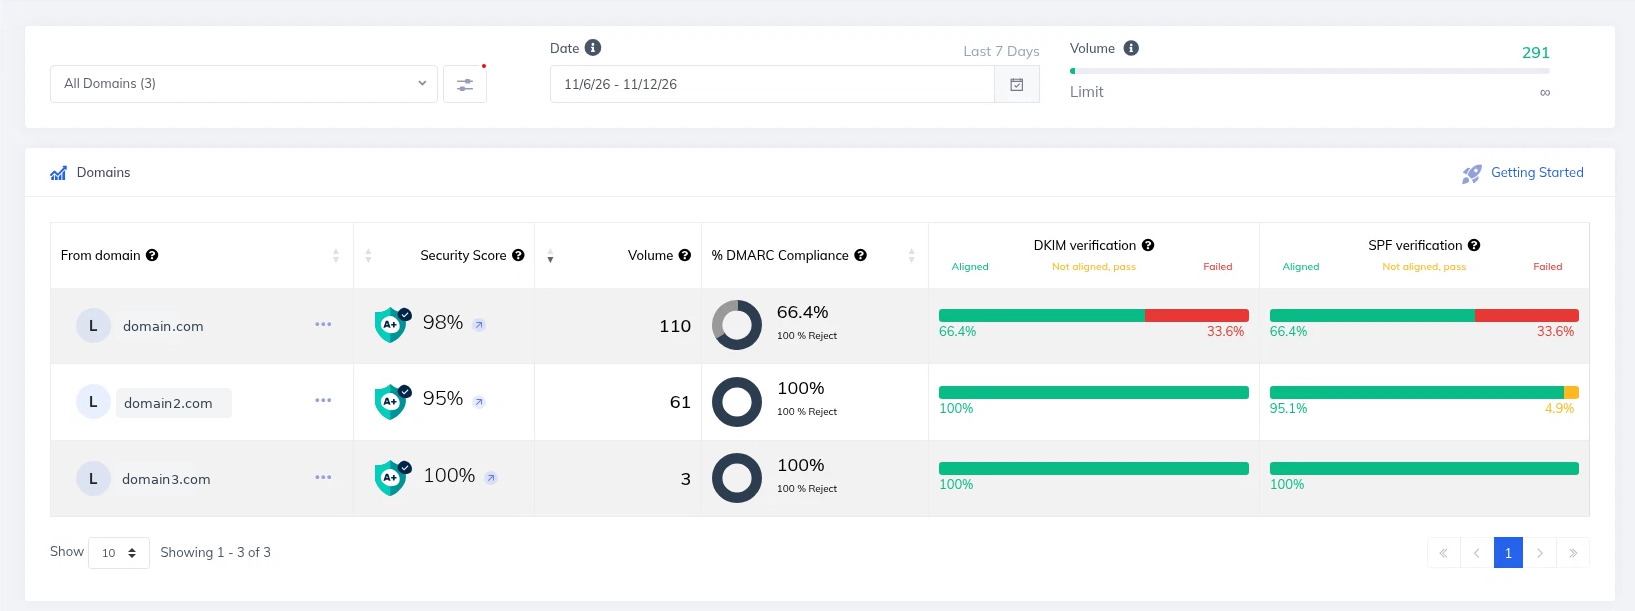
Dashboard-Tabelle der Domains, in englischer Oberfläche dargestellt (die Anwendung ist nur auf Englisch verfügbar).
Für die Geschäftsleitung oder eine 90-Tage-Bilanz fassen einige Zahlen das gesamte Programm zusammen. Das sind Empfehlungen aus der Praxis, keine Standards:
- Anteil Ihrer Domains mit veröffentlichtem DMARC-Eintrag und funktionierender Berichtszustellung.
- Anteil auf quarantine oder reject, mit einer Notiz, warum die übrigen noch auf
p=nonestehen (Warum dauerhaft p=none ein Problem ist). - Anteil des E-Mail-Volumens, das DMARC mit DKIM mit Ausrichtung besteht.
- Anzahl nicht identifizierter Quellen oberhalb einer Volumenschwelle und wie lange es dauert, neue einzuordnen.
Grenzen, die eine gute Ansicht sichtbar macht
- Täglich, nicht in Echtzeit. Berichte decken typischerweise einen UTC-Tag ab. Eine Ansicht auf Basis aggregierter Daten übernimmt diesen Tagesrhythmus.
- Unvollständige Abdeckung. Nicht jeder Empfänger sendet Berichte. Microsoft 365 sendet sie nur, wenn der MX der empfangenden Domain direkt auf Microsoft 365 zeigt, und E-Mails, die früh in der SMTP-Sitzung abgelehnt werden, erscheinen nie (Warum keine DMARC-Berichte ankommen).
- Keine Inhalte, Empfänger oder Platzierung. Aggregierte Berichte enthalten weder Nachrichteninhalte noch einzelne Adressen und nichts über die Platzierung im Posteingang oder Spam (Authentifizierung vs. Posteingangsplatzierung).
- IPs des letzten Hops. Weitergeleitete E-Mails zeigen die IP des Weiterleitungsdienstes, nicht Ihre.
- Nicht vertrauenswürdige Eingaben. Berichte können gefälscht oder fehlerhaft sein. Was sie verarbeitet, sollte sich gegen komprimierte oder XML-„Bomben“ schützen.
- Außerhalb des Geltungsbereichs. Ähnlich aussehende Domains und Missbrauch des Anzeigenamens tauchen in den Daten nicht auf, weil DMARC nur Ihre exakte From-Domain abdeckt.
Was visuelle Analyse nicht leistet
Sie liefert Grundlagen für Entscheidungen, setzt sie aber nicht durch. Empfänger wenden Ihre DMARC-Richtlinie an, und Richtlinien sind Bitten; kein Dashboard stoppt also von sich aus Spoofing. Es kann Ihnen auch nicht sagen, dass E-Mails im Posteingang angekommen sind oder dass Sie jede als Ihre Domain gesendete E-Mail gesehen haben.
Welche Rolle BIMI Certifications spielt
BIMI Certifications bietet DMARC-Reporting und visuelle Analyse: Wir empfangen Ihre aggregierten Berichte und stellen sie visuell dar, sodass Sie Quellen, Ergebnisse von Authentifizierung und Ausrichtung sowie Entwicklungen sehen. Die ursprünglichen XML-Berichte können Sie trotzdem öffnen und herunterladen, wenn Sie eine Zeile anhand von Ein DMARC-Aggregatbericht, Feld für Feld erklärt prüfen möchten.
Fehler, die Sie vermeiden sollten
- Eine Domain anhand eines Berichtserstellers oder eines Tages für gesund erklären.
- Diagramme, die nur DMARC-Pass und -Fail zeigen, sodass die Korrektur der Ausrichtung unsichtbar bleibt.
- „Keine Daten von Empfänger X“ als „keine Fehlschläge bei Empfänger X“ behandeln.
- Fehlschläge durch Weiterleitungen und Mailinglisten als Angriffe lesen (Berichte zeigen Quellen, die wir nicht kennen).
- Aufhören, sobald Sie die Durchsetzung erreicht haben. Neue Absender tauchen mit der Zeit auf. Microsoft rät, während der Ersteinführung wöchentlich und im stabilen Betrieb monatlich zu prüfen.
Kostenloses DMARC-Konto
Aus rohen DMARC-Berichten wird ein übersichtliches Dashboard
Tragen Sie unsere Plattform als rua-Adresse ein und lesen Sie die Ergebnisse nach Absender und Quelle, statt XML-Dateien zu öffnen.
- Ergebnisse nach Versandquelle gruppiert
- SPF-, DKIM- und Ausrichtungsergebnisse pro Absender
- Die originalen XML-Berichte bleiben zum Download verfügbar
Kostenloses DMARC-Konto erstellenMit einem Experten sprechen
FAQ
Worauf sollte ich in einem DMARC-Dashboard zuerst schauen?
Auf die Quellen mit dem höchsten Volumen, die sowohl SPF als auch DKIM mit Ausrichtung nicht bestehen, und darauf, ob sie Ihnen gehören.
Kann ein Dashboard DMARC-Ergebnisse in Echtzeit zeigen?
Nicht auf Basis aggregierter Berichte. Diese decken typischerweise jeweils einen Tag ab.
Zeigt visuelle Analyse, ob meine E-Mails im Posteingang angekommen sind?
Nein. Aggregierte Berichte enthalten keine Platzierung.
Warum stimmen meine Zahlen nicht mit dem überein, was ich gesendet habe?
Nicht jeder Empfänger berichtet, und manche E-Mails werden abgelehnt, bevor sie gezählt werden können.
Brauchen wir ein Tool, oder können wir selbst etwas bauen?
Beides funktioniert. Sie können einen Drittanbieter-Dienst oder eigene Tools nutzen. Es ist eine Frage von Zeit und Ressourcen. Wer zuerst das reine Format kennenlernt (Aggregierte (RUA) vs. forensische (RUF) Berichte, Ein DMARC-Aggregatbericht, Feld für Feld erklärt), kann jedes Tool besser beurteilen.